スマホの中に、会員アプリはいくつ入っていますか。
クーポンがもらえる飲食店のアプリやポイントがたまるコンビニのアプリなど、気づけば私たちは名前や電話番号をあちこちに預けています。
その預け先から、いま情報が次々と漏れているのです。
「個人情報保護法があるのに、なぜ?」と感じた方も多いのではないでしょうか。
この記事ではまず起きていることを整理したうえで、守る責任は誰にあるのかを考えていきます。
(2026年10月12日時点の情報をもとにしています)
この秋だけで、これだけの情報が漏れた
2026年の秋は身近な企業から漏えいの発表が相次ぎ、10月9日の一日だけでも複数の企業が発表しています。主なものを表にまとめました。
| 企業・サービス | 件数 | 発表日 |
|---|---|---|
| skyticket(格安航空券サイト) | 最大約1464万件 | 10月9日 |
| 焼肉きんぐ | 会員情報1078万8963件 | 10月5日 |
| ビッグエコーなど | 約872万件に漏えいのおそれ | 10月8日 |
| タイムズカー | 最大約660万件 | 9月下旬 |
| ブックオフ | 最大約643万件に漏えいの可能性 | 10月9日 |
| ローソン | ローソンIDの情報215万5345件 | 10月8日 |
| JR東日本「えきねっと」など | 最大約206万件に漏えいの可能性 | 10月9日 |
焼肉きんぐではアプリ登録者のほぼ全員が対象となり、タイムズカーでは運転免許証などの画像も約160万件流出しています。
ローソンへの不正アクセスは9月中旬に起きていたものの、判明したのは10月7日の社内調査だったと報じられており、3週間あまり気づかれないままだったことになります。
これは特別な誰かの話ではなく、アプリを入れている私たち全員の話です。
「自分で守って」から「持ちすぎないで」へ
この一週間で、政府の呼びかけの向き先は少しずつ変わってきました。
10月6日:デジタル大臣が国民へ
古川大臣は記者会見で「自分の情報は自分で守る」という意識を求め、次の3つの対策を国民にお願いしました。
- パスワードを使い回さない
- 多要素認証を利用する
- 不審なメールやSMSに注意する
10月7日:個人情報保護委員会が事業者へ
翌日に委員会が文書を向けた相手は情報を預かる事業者で、対策の強化とともに不要になったデータを消すよう求めています。
10月8日:政府が全府省庁の会議を開催
古川大臣は会議で「大変危急の状況だ」と述べたと報じられており、被害の情報を「国家サイバー統括室」に集めて政府一丸で対応する方針です。
10月9日:国家サイバー統括室が経営者へ
翌9日には国家サイバー統括室が企業の経営層に向けて注意喚起を出し、不必要な情報を持つことは被害を大きくするおそれがあるとして、保有する情報を最小限にするよう求めました。
「個人の自衛」から始まった呼びかけは、わずか数日のうちに「企業は持ちすぎるな」へと広がったことになります。
政府も、預かった側の責任に目を向け始めました。
個人情報保護法が定めていること
事業者に求められていることのうち、今回の漏えいに関わるものを3つに絞ってご紹介します。
1. 安全に管理すること(第23条)
漏えいを防ぐために必要かつ適切な措置をとることは、事業者の義務とされています。
2. 漏れたら報告すること(第26条)
一定の漏えいが起きたときは、委員会に報告して本人にも知らせることが義務づけられています。
3. 不要になったら消すこと(第22条)
使う必要がなくなったデータは遅滞なく消すよう努めることとされていますが、こちらは「努力義務」にとどまります。
一方で集めること自体を禁じる決まりはなく、利用目的を示して正しく取得すれば情報を集めることはできます。
法律は「集めるな」ではなく、「集めたなら守りなさい」と言っているのです。
退会後も残っていた免許証の画像
3つめの「消すこと」が、今回の被害を大きくしたと指摘されています。
タイムズカーの漏えいには退会済みの会員も含まれており、共同通信によると免許証画像の保存期間は「退会から7年」だったそうです。
免許証の画像は本人確認に使われる大切な情報なので、悪用されればなりすましの被害につながるおそれがあります。
この事態を受けて各地の公安委員会が動き、広島県や新潟県、石川県などでは希望する人に免許証を特例で再交付する受け付けが始まりました。再交付すると顔写真と免許証番号の末尾が変わると報じられています。
ただし、なりすましを防ぐ効果は限られるという報道もあり、再交付の手数料を本人が負担する県もあるようです。
漏らしたのは企業なのに手間と費用は利用者が負うという構図に、割り切れなさを感じる方も多いのではないでしょうか。
預けていない情報も消された情報も、漏れようがありません。
免許証画像の本人確認は終わりへ
10月9日には金融庁も金融機関に注意を呼びかけ、インターネットで口座を開くときに免許証の写真を送る方法について、確認を徹底するよう求めました。画像を目で見るだけでは、偽造やなりすましを防ぎきれないためです。
実はこの「画像を送る本人確認」は2027年4月に廃止される予定で、免許証のICチップを読み取る方法へ切り替わることになっています。金融庁は、その切り替えを前倒しで進めるよう促しました。
つまり免許証の画像を集める理由はこれから小さくなっていくのに、各地の企業には大量の画像が残されたままなのです。
集める理由がなくなっていく情報ほど、早く手放すべきではないでしょうか。
課徴金ができても漏えいは対象外
2026年7月に個人情報保護法の改正が成立し、公布から2年以内に施行されることになりました。目玉の一つは、違反した事業者に金銭的な負担を求める「課徴金」の導入です。
ただし課徴金の対象になる行為は、次のものに限られています。
- 不適正な利用
- 不正な取得
- 第三者提供の制限への違反
- 統計作成などの特例への違反
「安全管理を怠って漏らした」という場合は、ここに含まれていません。
もちろん委員会が指導や勧告をする仕組みは今もありますが、国会の審議では抑止力の弱さを心配する声も出ました。
漏らしても痛みが小さければ、守るための費用は後回しになりがちです。
自衛は必要、でも優先順位が違う
ここからは、私の考えです。
パスワードを使い回さないことは大切ですし、私自身もあらためて見直そうと思っています。
けれど焼肉きんぐの件で漏れたのは氏名や電話番号で、パスワードは含まれていませんでした。つまり、利用者がどれだけ気をつけても防げなかった漏えいなのです。
免許証の画像も同じで、提出を求めたのも7年残すと決めたのも事業者でした。悪いのは攻撃を仕掛けた側ですが、預かると決めたのは企業であり、国もいま企業に「持ちすぎないこと」を求め始めています。
私は、次の3つが先にあるべきだと考えます。
- 必要以上に集めない
- 不要になったら消す
- 漏らしたときは相応の責任を負う
ただ国の注意喚起には法的な強制力がなく、消去は今も「努力義務」で、漏えいは課徴金の対象外のままです。呼びかけで終わらせずに決まりとして形にできるのか、これからの議論をしっかり見ていきたいと思います。
「自分で守って」と言われる前に預かった側が守ることこそ、本来の順番だと思うのです。
それでも、今日からできること
制度が変わるのを待つあいだにも、私たちにできることはあります。まずは無料でできることからで十分なので、できそうなものから一つずつ試してみてください。
1. パスワードの使い回しをやめる
よく使うサービスから順に、パスワードを別のものに変えてみましょう。
単純なパスワードを複数のサービスで使い回さないことが、何より大切。
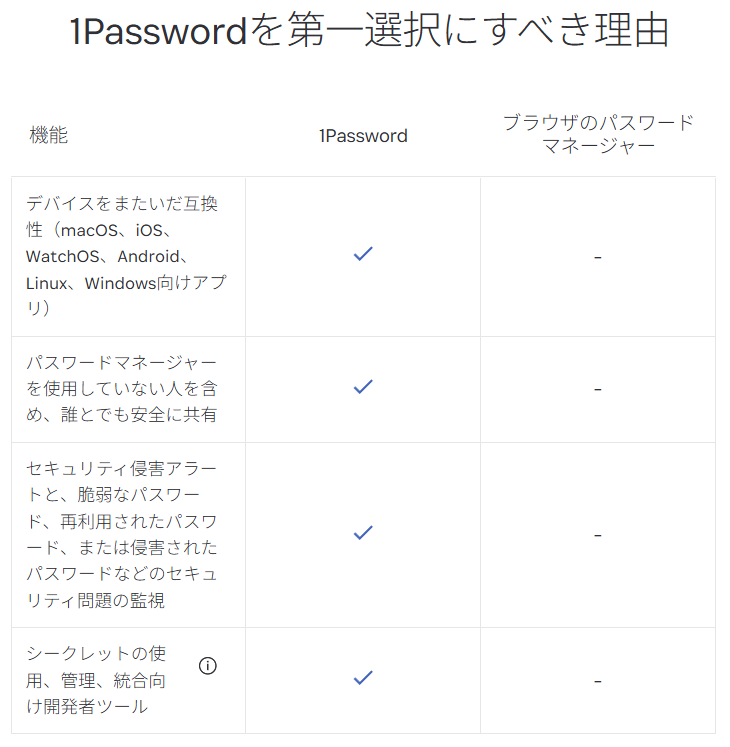
管理するのは大変なので、私は 1Password というアプリを3年以上愛用しています。
パスワードマネージャーと違って、端末ごとにパスワードを保存する必要がなく、家族のパスワードも一括管理できます。
パスワードだけでなく、マイナンバー、銀行の口座番号、秘密のワードなど個人的な情報を全て保存することができます。
\ 3年版なら、公式価格より 7,401円安い(2026年10月時点)/

2. 使っていないアプリは退会する
退会するときには、登録情報の削除についても問い合わせてみてください。
3. 身分証の画像を出す前に一度立ち止まる
そのサービスに本当に必要なのかを考えるだけでも、預け先を減らすことにつながります。
粗品やポイントにつられて、安易にアンケートや会員登録をしないことも立派な自衛です。
4. 「漏えいのお知らせ」を装うメールに注意する
警察庁も流出元の企業をかたる偽メールに注意を呼びかけているので、届いたメールのリンクは開かずに公式のアプリやサイトから確かめるのが安心です。
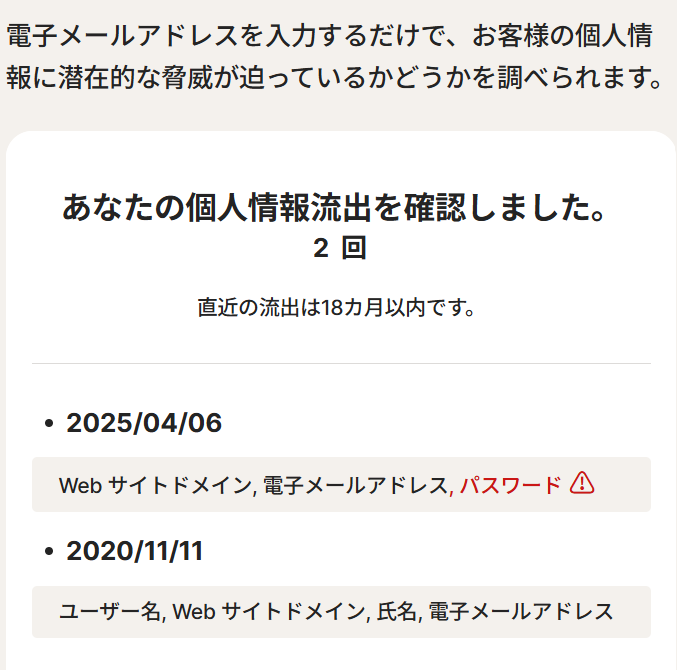
ノートンのサイトなどでは、自分のメールアドレスが流出していないかを調べることもできます。
実際に確認してみたところ、過去に使っていたメールアドレスでは次のような結果が出て、ひやりとしました。
継続して見守りたい方には、流出を監視して知らせる機能を備えたプランがある「ノートン 360」のような、セキュリティソフトという選択肢もあります。
5. 免許証画像の漏えい通知が届いたら
再交付の特例があるかどうかや手数料がかかるかどうかは地域で異なるため、お住まいの都道府県の公安委員会や警察の案内を確認してみてください。
預け先を一つ減らすことから、始めてみませんか。
まとめ
- 身近な企業で、一千万件規模の漏えいが続いています。
- 国の呼びかけは、個人の自衛から企業の「持ちすぎない」へと広がりました。
- 免許証の画像で本人確認する方法は、2027年4月に廃止される予定です。
- それでも消去は努力義務のままで、漏えいは課徴金の対象外です。
- 自衛は大切ですが、預かる側の責任が先にあるはずです。
個人情報と制度の関係は、以前こちらの記事でも取り上げました。
便利さと引き換えに、私たちは何を預けているのでしょうか。そして預かった側の行政や企業は、それを本当に守れているのでしょうか。
次にアプリの登録画面を開くとき、少しだけ思い出していただけたら嬉しいです。
参考にした情報
- 免許証再交付申請、石川で続々 成り済まし抑止「限定的」|北國新聞社(Yahoo!ニュース)
- 「個人情報の保護に関する法律等の一部を改正する法律」公布|ScanNetSecurity
- 古川大臣記者会見(令和8年10月6日)|デジタル庁
- 「大規模な漏えい等事案を踏まえた対応について(注意喚起)」の公表|個人情報保護委員会
- 不正アクセスによる情報流出が多発、政府が関係省庁会議|電波新聞デジタル
- 国家サイバー統括室、「もはや情報システム部門だけの問題ではありません」と注意喚起|INTERNET Watch
- 国内で相次ぐ不正アクセスに対する注意喚起についてまとめてみた|piyolog
- 個人情報保護法等の一部を改正する法律について|個人情報保護委員会
- 焼肉きんぐに不正アクセス、1078万人分の情報流出|週刊アスキー
- 「タイムズカーWebサイト」への不正アクセスに関する調査結果(第3報)|タイムズカー
- 止まらぬ情報漏えい ローソンやスカイチケット、第一興商など|Impress Watch
- JR東日本「えきねっと」「大人の休日倶楽部」で個人情報約206万件が漏えいの可能性|INTERNET Watch
- 広島県公安委、希望者に運転免許証を再交付 タイムズカーの流出問題|朝日新聞(Yahoo!ニュース)